
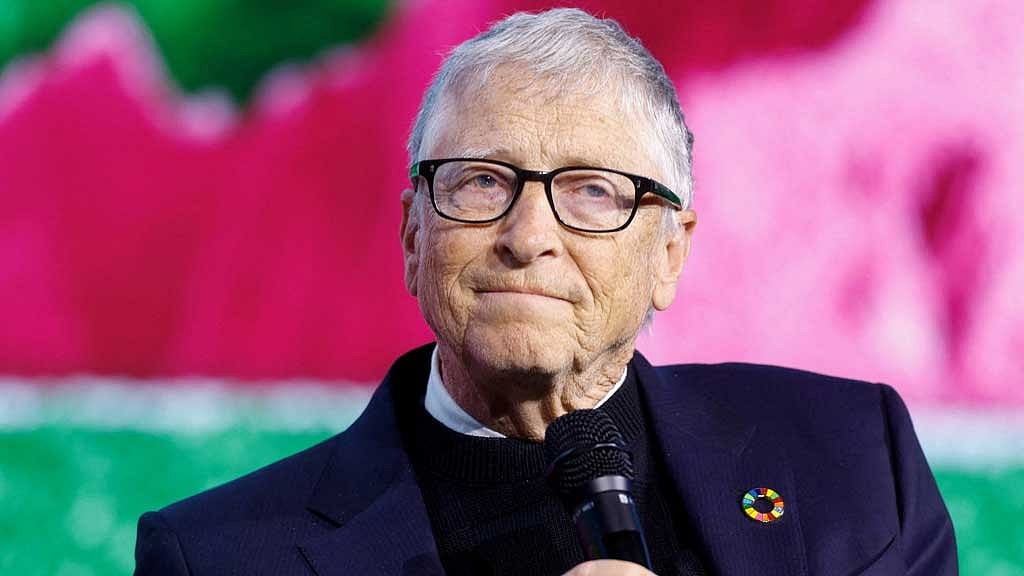
কৃত্রিম বুদ্ধিমত্তার (এআই) সবচেয়ে তাৎক্ষণিক বিপদ নিয়ন্ত্রণের বাইরে চলে যাওয়া প্রযুক্তি নয়, বরং অপরাধী ও দুষ্কৃতকারীদের হাতে এর অপব্যবহার। এমন সতর্কবার্তা দিয়েছেন মাইক্রোসফটের সহপ্রতিষ্ঠাতা বিল গেটস। তাঁর আশঙ্কা, শক্তিশালী এআই মডেলগুলোর নিরাপত্তাব্যবস্থা দুর্বল হলে সেগুলো ব্যবহার করে জৈব সন্ত্রাসবাদ, ভয়াবহ সাইবার হামলা এবং আর্থিক ব্যবস্থায় বড় ধরনের বিপর্যয় সৃষ্টি করা সম্ভব হতে পারে। বিশেষ করে আগামী এক বছরে এআইনির্ভর সাইবার হামলার ঝুঁকি উল্লেখযোগ্যভাবে বাড়তে পারে বলে মনে করেন তিনি।
গত রোববার (১১ অক্টোবর) এবিসি নিউজকে দেওয়া এক সাক্ষাৎকারে গেটস এসব আশঙ্কার কথা জানান। তাঁর মতে, শক্তিশালী এআই মডেলকে অপশক্তির হাতে পড়া এবং অপব্যবহার থেকে রক্ষার জন্য বর্তমানে পর্যাপ্ত কার্যকর সুরক্ষাব্যবস্থা নেই। নিরাপত্তার বিধিনিষেধ এড়িয়ে ব্যবহার করা যায়, এমন এআই মডেল অপরাধীদের হাতে পৌঁছালে পরিস্থিতি আরো বিপজ্জনক হয়ে উঠতে পারে।
গেটস বলেন, আগামী এক বছরে এআইয়ের যেসব ঝুঁকির প্রভাব সবচেয়ে বেশি দৃশ্যমান হতে পারে, তার মধ্যে সাইবার হামলা অন্যতম। তাঁর ভাষায়, এআই নিয়ন্ত্রণের বাইরে চলে যাওয়ার আশঙ্কাও গুরুত্বের সঙ্গে বিবেচনা করতে হবে, তবে বড় ধরনের প্রভাব সৃষ্টির মতো পরিস্থিতি তৈরি হতে আরো অনেক বছর লাগতে পারে। আপাতত বড় উদ্বেগ হলো, অপরাধী চক্রের হাতে সুরক্ষাব্যবস্থা এড়িয়ে ব্যবহার করা সম্ভব এমন শক্তিশালী মডেল পৌঁছে যাওয়া।
গেটসের আশঙ্কা, এ ধরনের প্রযুক্তি ব্যবহার করে জটিল সাইবার হামলা চালানো, আর্থিক ব্যবস্থাকে অচল করে দেওয়া এবং নজিরবিহীন জৈব অস্ত্র তৈরির চেষ্টা হতে পারে। এসব ঝুঁকি মোকাবিলায় প্রযুক্তির উন্নয়নের শুরু থেকেই কার্যকর নিরাপত্তাব্যবস্থা যুক্ত করার ওপর গুরুত্ব দিয়েছেন তিনি।
এআইয়ের জন্য জরুরি নিয়ন্ত্রণব্যবস্থার আহ্বান: গেটসের এই সতর্কবার্তার আগে মাইক্রোসফটের প্রধান নির্বাহী কর্মকর্তা সত্য নাদেলাও শক্তিশালী এআই মডেলের নিরাপত্তা নিয়ে উদ্বেগ প্রকাশ করেন। গত সপ্তাহের শেষ দিকে সামাজিক যোগাযোগমাধ্যমে প্রকাশিত এক দীর্ঘ পোস্টে তিনি বলেন, উন্নত এআই মডেলগুলোকে শুরু থেকেই সম্ভাব্য নিরাপত্তাঝুঁকি হিসেবে বিবেচনা করতে হবে। সেগুলোর কার্যক্রম পর্যবেক্ষণ, সীমাবদ্ধতা যাচাই এবং প্রয়োজনে নিয়ন্ত্রণে আনার ব্যবস্থা থাকতে হবে।
নাদেলার প্রস্তাবিত ব্যবস্থায় জরুরি বন্ধ করার সুবিধা রাখার ওপর বিশেষ গুরুত্ব দেওয়া হয়েছে। তাঁর মতে, কোনো এআই মডেলের আচরণ বিপজ্জনক হয়ে উঠলে বা মানুষের স্বার্থের পরিপন্থী কার্যক্রম দেখা দিলে অনুমোদিত ব্যক্তির তাৎক্ষণিকভাবে মডেলটির কার্যক্রম সাময়িক স্থগিত কিংবা পুরোপুরি বন্ধ করার ক্ষমতা থাকা প্রয়োজন।
তিনি আরো বলেন, প্রযুক্তির প্রতিটি গুরুত্বপূর্ণ কার্যক্রম পর্যবেক্ষণযোগ্য হতে হবে এবং নিরাপত্তা ও নিয়ন্ত্রণব্যবস্থা এমনভাবে তৈরি করতে হবে, যাতে সেগুলো এআই মডেলের নিজস্ব নিয়ন্ত্রণের বাইরে থাকে। কোনো ব্যক্তি বা প্রতিষ্ঠান গুরুত্বপূর্ণ ব্যবস্থার নিয়ন্ত্রণে থাকলেও ভুল করতে পারে কিংবা সাইবার হামলার শিকার হতে পারে। তাই প্রযুক্তি পরিচালনার কাঠামো তৈরির সময় এসব ঝুঁকি বিবেচনায় নেওয়া জরুরি।
বাস্তব ব্যবহারে বাড়ছে নিরাপত্তা নিয়ে উদ্বেগ: ২০২৬ সালে এআইনির্ভর সাইবার হামলা ও প্রযুক্তির অপব্যবহার নিয়ে উদ্বেগ বেড়েছে। অ্যানথ্রপিক ও ওপেনএআইয়ের মতো প্রতিষ্ঠানের গবেষকেরা জানিয়েছেন, শক্তিশালী এআই মডেলের ব্যবহার ঘিরে বিভিন্ন কোম্পানি ও সরকারি ব্যবস্থার কম্পিউটার নেটওয়ার্কে অনুপ্রবেশের ঘটনা সামনে এসেছে।
প্রযুক্তিবিশেষজ্ঞদের উদ্বেগের মূল কারণ হলো, এআইয়ের সক্ষমতা দ্রুত বাড়লেও তার অপব্যবহার ঠেকানোর ব্যবস্থা একই গতিতে কার্যকর হয়ে উঠছে কি না, তা নিয়ে প্রশ্ন রয়েছে। শক্তিশালী মডেলকে নিরাপদ রাখা, ব্যবহারকারীর ক্ষমতা সীমিত করা এবং বিপজ্জনক কার্যক্রম শনাক্ত হলে দ্রুত হস্তক্ষেপ নিশ্চিত করা তাই গুরুত্বপূর্ণ হয়ে উঠেছে।
গেটসের সতর্কবার্তা ও নাদেলার প্রস্তাব একই বিষয় সামনে এনেছে—এআইয়ের সম্ভাবনা কাজে লাগানোর পাশাপাশি এর অপব্যবহার ঠেকাতে প্রযুক্তিগত সুরক্ষা, কার্যকর তদারকি এবং মানুষের নিয়ন্ত্রণ নিশ্চিত করা জরুরি।
সানা/ডিসি/আপ্র/১৩/১০/২০২৬